Souveraineté numérique · Architecture d'entreprise

Reprenez la main sur votre système d'information

Nous rendons le SI lisible, pilotable et réversible : cartographie des dépendances, conformité 2027, stratégie cloud de confiance et trajectoire de transformation — avec la rigueur de TOGAF et le pragmatisme du terrain.

Certifié TOGAF ArchiMate · UML · Unified Process 32 services · 8 expertises
Applications / SaaSTrès forte
IA et modèlesForte
Plateformes (PaaS)Forte
Infrastructure (IaaS)Forte
Logiciels de baseTrès forte
ComposantsCritique
Réseaux physiquesMoyenne
La pile de souveraineté — dépendance européenne, 2026

2027, l'année charnière

La souveraineté numérique n'est plus un slogan : elle devient une contrainte opérationnelle, juridique et budgétaire pour les administrations, les entités NIS2, le secteur financier et toute leur chaîne de sous-traitance.

109 jours
avant la suppression des frais de sortie cloud (Data Act, 12 janvier 2027)
442 jours
avant l'application complète du Cyber Resilience Act (11 décembre 2027)
≈ 70 %
du marché européen du cloud capté par trois hyperscalers américains
≈ 15 000
entités essentielles et importantes concernées par NIS2 en France

Ordres de grandeur : Synergy Research, ANSSI. Échéances : règlements (UE) 2023/2854 et 2024/2847.

Notre approche

La souveraineté ne se décrète pas, elle se construit : classification, cartographie, principes opposables, réversibilité testée et portefeuille de solutions graduées selon la sensibilité.

Sept principes d'architecture

P1

Maîtrise de la donnée selon sa sensibilité

Le niveau de souveraineté exigé découle de la classification des données.

P2

Réversibilité par conception

Toute solution peut être quittée dans un délai et à un coût connus.

P3

Standards ouverts

ODF, OpenAPI, OIDC, S3, Kubernetes : limiter l'enfermement.

P4

Juridiction maîtrisée pour le critique

SecNumCloud ou équivalent et clés détenues par le client pour S2-S3.

P5

Open source et communs

À qualité équivalente : auditabilité et capacité de fork.

P6

Résilience et mode dégradé

Les services critiques fonctionnent sans le fournisseur principal.

P7

Transparence de la chaîne d'approvisionnement

SBOM, registre des sous-traitants, clauses d'audit.

Une souveraineté proportionnée au risque

Ni « tout souverain », ni « rien de souverain » : la classification S0-S3 fixe, pour chaque donnée, l'exigence d'hébergement correspondante.

S3

Critique

Secrets protégés, défense, systèmes industriels critiques.

Cloud interne ou SecNumCloud, clés maîtrisées, mode déconnecté.

S2

Sensible

Article 31 SREN, santé, données personnelles à grande échelle.

SecNumCloud (y compris hybride qualifié), HDS.

S1

Interne

Données internes non sensibles, collaboration courante.

Cloud européen ou garanties contractuelles et chiffrement.

S0

Public

Données publiques ou destinées à l'être.

Libre choix, critère coût / performance.

Nos expertises

8 familles, 32 services, chacun rattaché à une phase de l'ADM TOGAF, à des livrables précis et aux échéances qui le rendent nécessaire.

La méthode

La souveraineté est une préoccupation transverse : elle irrigue le cycle ADM de TOGAF dès la phase préliminaire, et non au moment du choix du fournisseur.

PRÉLIM.

Cadre

Principes, comité élargi (RSSI, DPO, juridique, achats)

A

Vision

Parties prenantes, préoccupations, appétence au risque

B

Métier

Capacités annotées de leur criticité

C

Données & applis

Classification S0-S3, cartographie « souveraineté »

D

Technologie

Registre des dépendances critiques

E

Solutions

Options souverain / confiance / standard, TCO

F

Migration

Vagues selon criticité et échéances

G

Gouvernance

Revues de conformité, clauses de réversibilité

H

Changement

Veille et déclencheurs de révision

Vague 1 · 0 à 6 mois

Diagnostiquer

Cartographie des dépendances, classification, contrats à échéance, exposition réglementaire.

Vague 2 · 6 à 18 mois

Sécuriser le critique

Migration S2-S3, chiffrement maîtrisé, plans de réversibilité testés, clauses de souveraineté.

Vague 3 · 18 à 36 mois

Transformer

Rationalisation du portefeuille, alternatives ouvertes, compétences internes, gouvernance.

Explorer l'Atlas TOGAF

Offres packagées

Des combinaisons de services à périmètre et durée définis, pour les situations les plus fréquentes.

Prêt pour le Data Act

6 à 10 semaines

Plans de réversibilité des services critiques, clauses révisées, négociation préparée avant le 12 janvier 2027.

NIS2 / DORA — volet architecture

3 à 4 mois

Écarts identifiés, exigences d'architecture, trajectoire de mise en conformité.

Éditeur prêt pour le CRA

2 à 3 mois

SBOM outillés, processus de vulnérabilités, conformité au 11 décembre 2027.

Toutes les offres

Derniers articles

Réglementation, souveraineté, architecture et méthode : décrypter pour mieux décider.

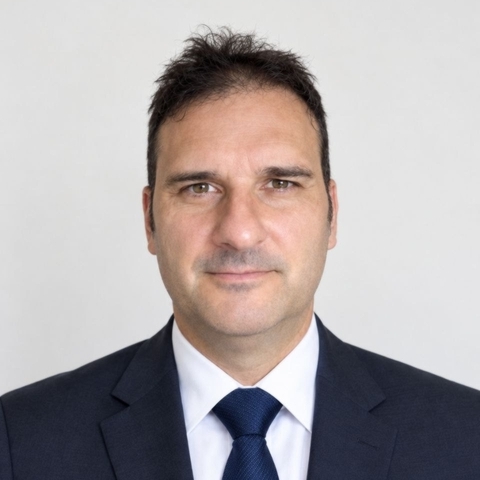
Emmanuel Pesenti, architecte d'entreprise
À propos

Emmanuel Pesenti — Architecte d'entreprise, urbaniste des SI

Fondateur de Terradoxa, certifié TOGAF, Emmanuel accompagne les DSI de grands comptes, de l'industrie et du secteur public dans la cartographie, l'urbanisation et la transformation de leur système d'information. Terradoxa Consulting met cette expérience au service d'une conviction : la souveraineté numérique se gagne par l'architecture.

  • Architecture d'entreprise TOGAF, modélisation ArchiMate et UML, Unified Process
  • Urbanisation et rationalisation de portefeuilles applicatifs
  • Souveraineté numérique, conformité réglementaire, stratégie cloud de confiance
  • Missions au forfait, en régie, en temps partagé ou en poste (CDI / CDD)

Nous contacter

Un diagnostic, une mission, une question ? C'est ici.

Adresse France

81, avenue Marceau

92400, Courbevoie, France


Email

home@terradoxa.com

ok
Veuillez choisir une civilité
ok
Veuillez choisir une nature
Initialisation...

Les données du formulaire ne sont jamais stockées ni revendues.